Domain vwgm.de kaufen?
Wir ziehen mit dem Projekt
vwgm.de um.
Sind Sie am Kauf der Domain
vwgm.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain vwgm.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Schramm, Dieter: FahrzeugtechnikFahrzeugtechnik , Fahrzeugdynamik, Elektromobilität, Fahrzeugelektrik, autonome Fahrzeuge, HMI , Sonstige > Auto-Tuning & -Styling , Erscheinungsjahr: 20241104, Produktform: Kartoniert, Titel der Reihe: De Gruyter Studium##, Autoren: Schramm, Dieter~Hesse, Benjamin~Hesse, Tobias~Unterreiner, Michael~Liebherr, Magnus, Seitenzahl/Blattzahl: 606, Abbildungen: 413 b/w illustrations, Themenüberschrift: TECHNOLOGY & ENGINEERING / Automation, Keyword: Automotive technology; Mechatronics; Motor vehicles, Fachschema: Regelungstechnik~Fahrzeug - Fahrzeugbau - Fahrzeugtechnik~Automation - Automatisierung~Verkehr~Mechatronik~Technologie, Fachkategorie: Fahrzeugbau~Intelligente und automatisierte Verkehrssysteme~Mechatronik~Technologie, allgemein, Warengruppe: HC/Technik/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 36, Gewicht: 1034, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,69,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
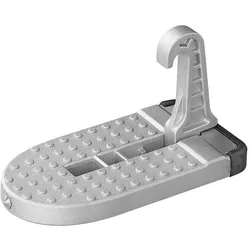
ProPlus, Fahrzeug Werkzeug, Auto TürstufeAuto Türstufe, klappbares Pedal. Mit dieser Türstufe können Sie Ihre Dachbox oder Dachträger leichter laden bzw. entladen. Hergestellt aus hochwertiger Aluminiumlegierung. Bitte achten Sie auf griffige Schuhe (frei von Eis, Öl usw.). Maximale Tragfähigkeit: 200 kg. Faltbare Metallspitze zum Einschlagen von Autoscheiben (nur bei Unfällen bzw. in Notsituationen).25,74 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Auto-Mobilität, Ratgeber von Roland LöwischDer Ratgeber "Auto-Mobilität - Wie der Mensch das Laufen verlernte" von Roland Löwisch bietet eine umfassende und unterhaltsame Erzählung über die Geschichte der Automobilität. Dieses Nachschlagewerk beleuchtet nicht nur die Erfindung des Autos, sondern auch die Vielzahl an Erfindungen und Entwicklungen, die zu dieser bedeutenden Erfindung führten. Von den ersten Motoren, die mit unkonventionellen Schmierstoffen betrieben wurden, bis hin zu den ersten Verkehrsregeln im alten Rom, wird die Evolution des Automobils detailliert und spannend dargestellt. Der Autor verbindet präzise Informationen über Personen, Erfindungen und historische Ereignisse, die die Automobilgeschichte geprägt haben. Dieses Buch ist sowohl für Auto-Journalisten als auch für Auto-Enthusiasten ein unverzichtbares Werk, das Wissen und Unterhaltung vereint.79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schramm, Dieter: FahrzeugtechnikFahrzeugtechnik , Fahrzeugdynamik, Elektromobilität, Fahrzeugelektrik, autonome Fahrzeuge, HMI , Sonstige > Auto-Tuning & -Styling , Erscheinungsjahr: 20241104, Produktform: Kartoniert, Titel der Reihe: De Gruyter Studium##, Autoren: Schramm, Dieter~Hesse, Benjamin~Hesse, Tobias~Unterreiner, Michael~Liebherr, Magnus, Seitenzahl/Blattzahl: 606, Abbildungen: 413 b/w illustrations, Themenüberschrift: TECHNOLOGY & ENGINEERING / Automation, Keyword: Automotive technology; Mechatronics; Motor vehicles, Fachschema: Regelungstechnik~Fahrzeug - Fahrzeugbau - Fahrzeugtechnik~Automation - Automatisierung~Verkehr~Mechatronik~Technologie, Fachkategorie: Fahrzeugbau~Intelligente und automatisierte Verkehrssysteme~Mechatronik~Technologie, allgemein, Warengruppe: HC/Technik/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 36, Gewicht: 1034, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,69,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
ProPlus, Fahrzeug Werkzeug, Auto TürstufeAuto Türstufe, klappbares Pedal. Mit dieser Türstufe können Sie Ihre Dachbox oder Dachträger leichter laden bzw. entladen. Hergestellt aus hochwertiger Aluminiumlegierung. Bitte achten Sie auf griffige Schuhe (frei von Eis, Öl usw.). Maximale Tragfähigkeit: 200 kg. Faltbare Metallspitze zum Einschlagen von Autoscheiben (nur bei Unfällen bzw. in Notsituationen).25,74 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Hot Wheels City - Speed Drop Transport (1 Fahrzeug enthalten)Der Hot Wheels City Transporter mit Abfahrtsrampe kombiniert den Komfort eines cool aussehenden Hot Wheels Transporters mit einer unglaublichen 60 cm langen Rennstrecke, die mit anderen Sets verbunden werden kann. Im Transportmodus kann der große Sattelschlepper mehr als 20 Spielzeugautos im Maßstab 1:64 aufnehmen, da er auf sechs massiven Rädern steht. Wenn die hintere Sperre gelöst wird, kann sich der Transporter in eine geniale 60 cm lange Rennstrecke verwandeln, die für unglaublichen Spielspaß sorgt. Stuntautos rasen die gewaltige Abfahrtsrampe herunter, die mit anderen Sets verbunden werden kann (zusätzlicher Track separat erhältlich). Enthält 1 Hot Wheels Fahrzeug, damit der Spaß direkt beginnen kann. Abweichungen in Farbe und Gestaltung vorbehalten. ; Der Hot Wheels City Speed Drop Truck verwandelt sich von einem coolen und funktionalen Trailer in eine spektakuläre Strecke mit einem freien Fall von 60 cm - transportiere Autos oder stunt! ; Der Truck kann mehr als 20 Hot Wheels-Autos transportieren und hat große, echte durchdrehende Räder - ideal zum Fahren. ; Lösen Sie den Haken an der Rückseite und der Truck verwandelt sich in ein Raupenset mit einem freien Fall von 60 cm. ; Enthält 1 Hot Wheels Auto. Die Strecke kann mit anderen Sets verknüpft werden, um noch mehr Stunts und Abenteuer zu erleben (zusätzliche Strecke separat erhältlich). ; Dieser Truck ist eine schöne Kombination aus einem riesigen Anhänger und einer aufregenden Rennstrecke mit freiem Fall. Ein tolles Geschenk für Kinder ab 4 Jahren!79,99 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.